Ratgeber
Hochzeitswebsite und DSGVO
Ihr sammelt mehr persönliche Daten, als euch bewusst ist: Namen, Zusagen, Essenswünsche und Allergien von achtzig Menschen, dazu Sitzplätze, Fotos und Sprachnachrichten. Für einen Teil davon gelten strengere Regeln als für den Rest.
Die Antwort in drei Zeilen
Eine Hochzeitswebsite mit Zusageformular ist erlaubt, wenn klar ist, wo die Daten liegen, wer sie sehen kann und wann sie verschwinden.
Allergieangaben sind Gesundheitsdaten und damit besonders geschützt; Fotos, auf denen Gäste zu sehen sind, zeigt ihr anderen nur mit deren Einverständnis.
Der häufigste Fehler ist nicht das Sammeln, sondern das Nie-wieder-Löschen.
Welche Daten bei einer Hochzeit zusammenkommen
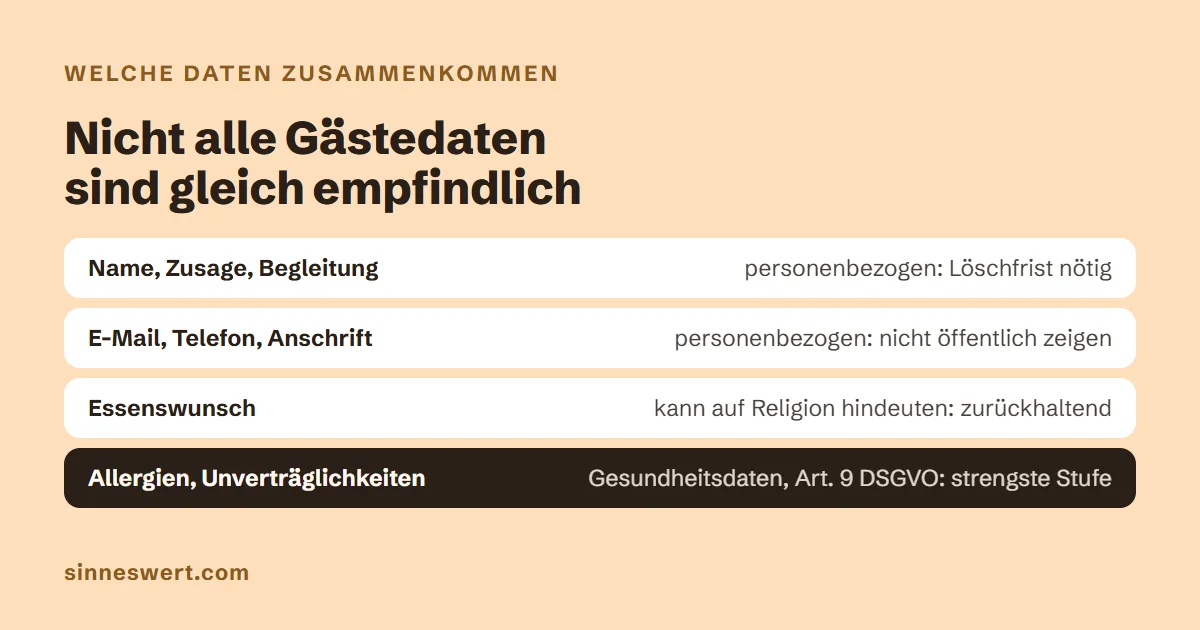
Die meisten Paare denken bei Datenschutz an Werbung und Tracking. Bei einer Hochzeit geht es um etwas anderes: um die Angaben, die eure Gäste euch freiwillig geben, weil sie euch vertrauen, und um die, die ihr selbst über sie eintragt, etwa in die Gästeliste oder den Sitzplan.
| Angabe | Einstufung | Was das heißt |
|---|---|---|
| Name, Zusage, Begleitung, Sitzplatz | personenbezogene Daten | normale Sorgfalt, Löschfrist nötig |
| E-Mail, Telefon, Anschrift | personenbezogene Daten | normale Sorgfalt, nicht öffentlich zeigen |
| Fotos, Videos, Sprachnachrichten | personenbezogene Daten, bei Fotos dazu das Recht am eigenen Bild | nur mit Einverständnis zeigen, nicht offen ins Netz |
| Essenswunsch (etwa halal, koscher) | kann auf Religion oder Weltanschauung schließen lassen | wie eine besondere Kategorie behandeln |
| Allergien, Unverträglichkeiten | Gesundheitsdaten, Artikel 9 DSGVO | besondere Kategorie, strengste Stufe |
Die letzten beiden Zeilen hat fast niemand auf dem Schirm. Gesundheitsdaten sind laut Gesetz Daten, die sich „auf die körperliche oder geistige Gesundheit“ eines Menschen beziehen (Art. 4 Nr. 15 DSGVO). Eine Nussallergie gehört damit in dieselbe Kategorie wie eine Diagnose. Und der Europäische Gerichtshof hat am 1. August 2022 entschieden, dass auch Angaben unter den besonderen Schutz fallen, aus denen sich etwas Sensibles nur indirekt ableiten lässt (EuGH, C-184/20, erläutert von der Universität Regensburg). Ein „halal“ im Menüfeld kann also mehr verraten als eine Essensvorliebe.
Gilt die DSGVO überhaupt für euch als Paar?
Oft nur eingeschränkt. Die Datenschutz-Grundverordnung gilt nicht für Daten, die eine Person zur Ausübung „ausschließlich persönlicher oder familiärer Tätigkeiten“ verarbeitet (Art. 2 Abs. 2 lit. c DSGVO, erläutert in Erwägungsgrund 18). Eine Hochzeit im Familien- und Freundeskreis ist ein typisches Beispiel dafür.
Diese Ausnahme hat aber eine Grenze, die viele Ratgeber auslassen: das offene Internet. Der Europäische Gerichtshof hat schon am 6. November 2003 entschieden, dass sie nicht greift, wenn Angaben über andere im Internet für eine unbegrenzte Zahl von Menschen abrufbar sind (Urteil Lindqvist, C-101/01). Das Urteil betraf noch die Vorgängerrichtlinie, deren Ausnahme gleich formuliert war. Für euch heißt das: Bei einer Gästeseite hinter einem Passwort spricht viel dafür, dass sie im Kreis der Eingeladenen bleibt. Eine offene Seite mit Namen, Fotos oder Tischplan ist es nicht mehr.
Derselbe Erwägungsgrund 18 sagt außerdem: Die Verordnung gilt für die, die das Werkzeug für solche privaten Tätigkeiten bereitstellen. Euer Anbieter muss also alle Regeln einhalten, auch wenn ihr selbst als Privatleute handelt. Und unabhängig von der Rechtslage gilt: Eure Gäste vertrauen euch ihre Angaben an. Mit ihnen sorgfältig umzugehen ist schlicht anständig.
Diese Einordnung ist keine Rechtsberatung. Wer seine Hochzeit etwa mit geschäftlichen Gästen oder über eine Firma organisiert, sollte im Zweifel fachkundig nachfragen.
Allergien: warum eine Einwilligung dazugehört
Gesundheitsdaten dürfen nur ausnahmsweise verarbeitet werden. Eine dieser Ausnahmen ist, dass die betroffene Person „für einen oder mehrere festgelegte Zwecke ausdrücklich eingewilligt“ hat (Art. 9 Abs. 2 lit. a DSGVO). Für eine Hochzeitswebsite heißt das: Wer eine Allergie angibt, sollte wissen, wofür sie gebraucht wird, und dem zustimmen.
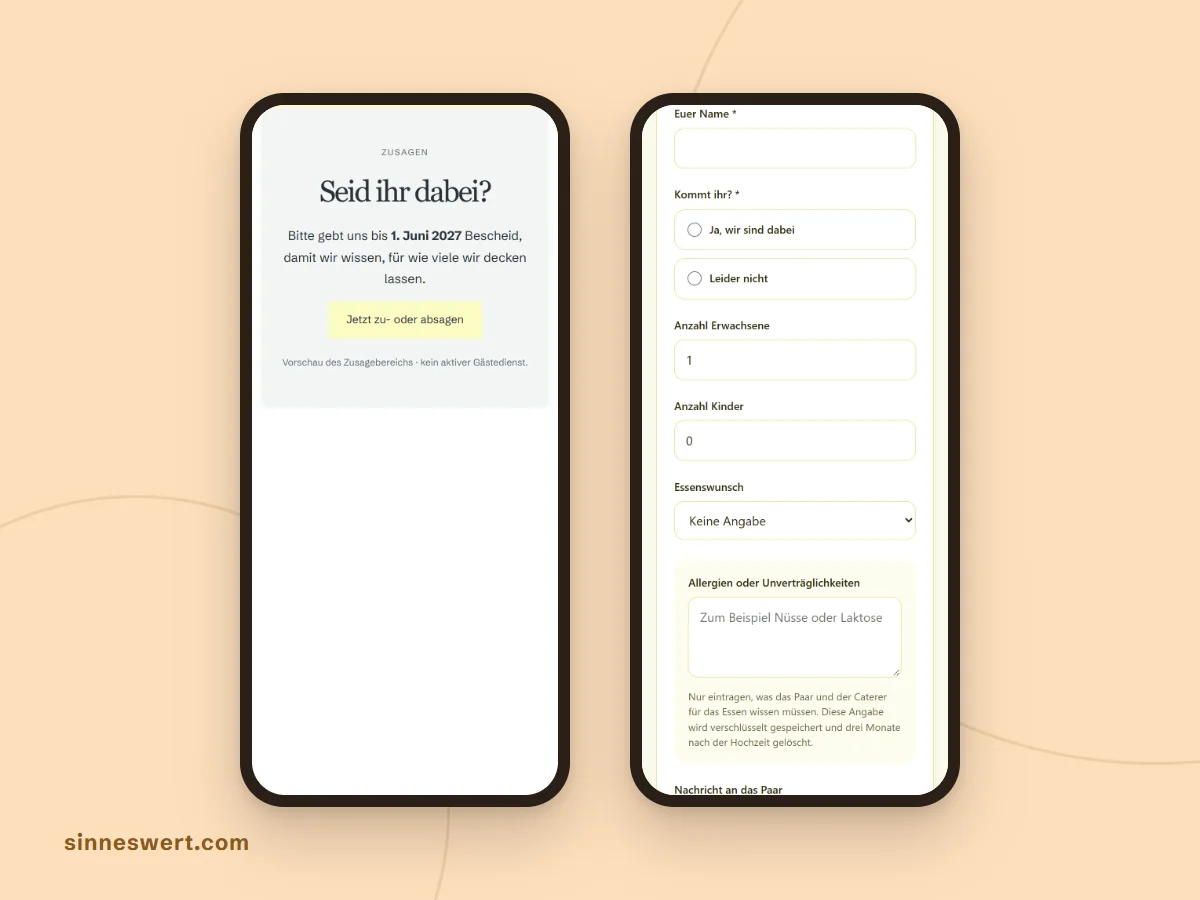
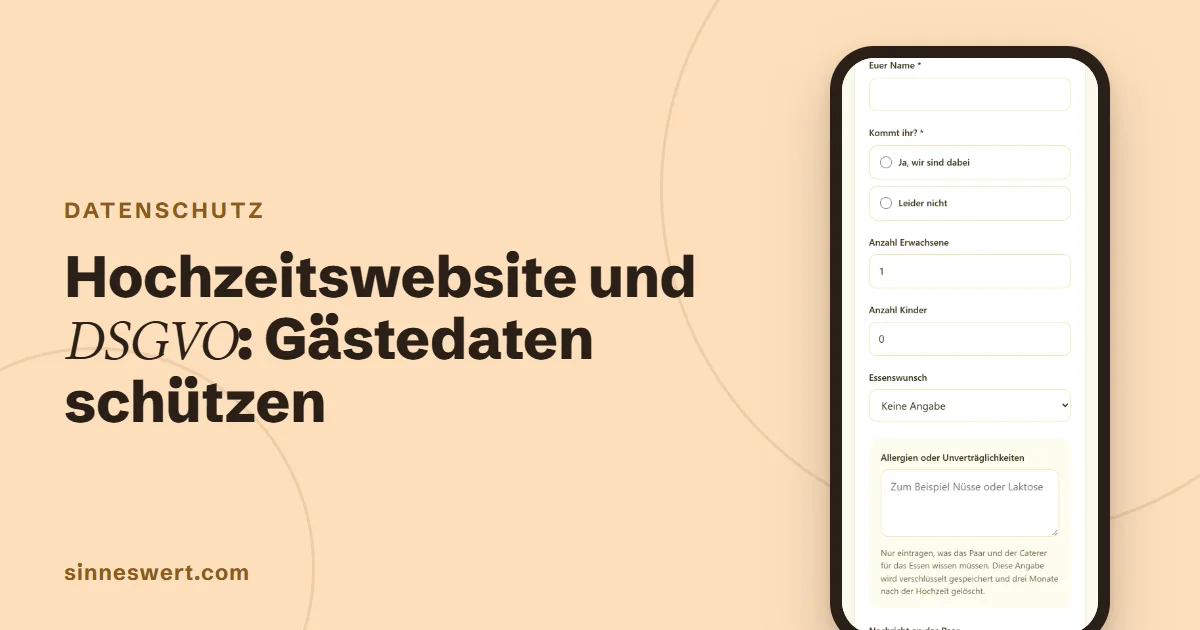
In der Praxis reicht ein kurzer Satz am Feld und ein Haken, der erscheint, sobald jemand etwas einträgt. So machen wir es auch: Der Hinweis erklärt, dass nur eingetragen werden soll, was Paar und Caterer für das Essen wissen müssen, dass die Angabe verschlüsselt gespeichert und drei Monate nach der Hochzeit gelöscht wird. Allergien stehen bei uns in keiner Benachrichtigungsmail, sondern nur in eurem geschützten Bereich und in eurer Caterer-Tabelle.
Gebt Allergien an den Caterer als Liste weiter, die nur enthält, was die Küche braucht: Name, Tisch, Allergie. Das Gesetz nennt das Datenminimierung, Daten sollen „auf das für die Zwecke der Verarbeitung notwendige Maß beschränkt“ sein (Art. 5 Abs. 1 lit. c DSGVO). Eine Zusageliste mit Telefonnummern und Begleitpersonen hat beim Caterer nichts verloren.
Gästeliste, QR-Einladung, Sitzplan: wer sieht was
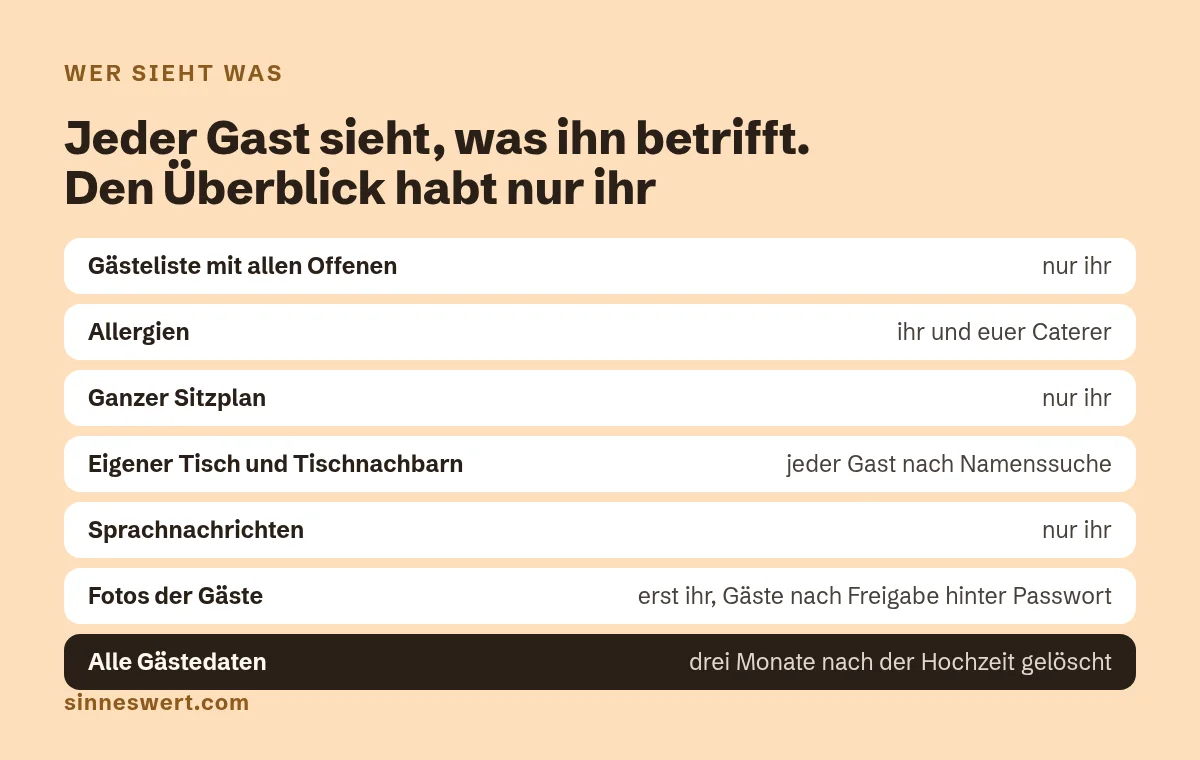
Moderne Hochzeitswebsites können mehr als ein Zusageformular. Mit jedem Baustein kommt eine neue Frage dazu: Wer darf das sehen? Die Faustregel: Jeder Gast sieht, was ihn selbst betrifft. Den Überblick über alle habt nur ihr.
| Baustein | Was darin steht | Wer es sehen sollte |
|---|---|---|
| Gästeliste | alle Eingeladenen, je Haushalt mit Plätzen, auch wer noch nicht geantwortet hat | nur ihr |
| Persönliche Einladung mit QR-Code | Namen und reservierte Plätze eines Haushalts | der eingeladene Haushalt |
| Sitzplan | wer an welchem Tisch neben wem sitzt | ganzer Plan nur ihr; jeder Gast seinen Tisch und seine Tischnachbarn |
| Allergien | Gesundheitsangaben | ihr und euer Caterer |
| Herz auf dem Save the Date | wer sich freut, Name freiwillig | nur ihr |
Gästeliste: Hier tragt ihr Menschen ein, die selbst noch nichts angegeben haben. Das ist unproblematisch, solange ihr nur aufnehmt, was ihr für die Planung braucht: Namen, Haushalt, Plätze. Anschriften und Geburtstage gehören nicht dazu, wenn ihr sie nicht wirklich braucht.
QR-Einladung: Ein persönlicher Code öffnet die Zusage eines Haushalts, ohne Passwort und ohne dass jemand seinen Namen tippt. Das ist bequem, macht den Code aber zu einer Art Hausschlüssel. Wer ein Foto der Einladung mit lesbarem Code öffentlich teilt, gibt diesen Zugang weiter. Bittet eure Gäste darum, nur die Rückseite zu zeigen. Mehr zu Zusagen und Codes steht in unserem Ratgeber Zusagen über die Hochzeitswebsite sammeln.
Sitzplan: Gäste suchen ihren Namen und sehen Tisch und Tischnachbarn. Den ganzen Plan mit allen Namen braucht nur ihr; als gedruckte Tafel steht er ohnehin am Saaleingang, aber nicht im Netz.
Fotos und Sprachnachrichten der Gäste
Fotos sind doppelt geschützt: durch die DSGVO und durch das Recht am eigenen Bild. Das Kunsturhebergesetz sagt: „Bildnisse dürfen nur mit Einwilligung des Abgebildeten verbreitet oder öffentlich zur Schau gestellt werden“ (§ 22 KUG). Für die Hochzeit heißt das ganz praktisch: Fotos, die Gäste für euch hochladen, seht erst einmal nur ihr beide; die Rechte daran behalten die Gäste. Für alle Gäste sichtbar macht ihr sie besser nur hinter dem Gäste-Passwort, und ein Bild, auf dem sich jemand nicht mag, nehmt ihr auf Bitte sofort heraus.
Bei uns ist das so gebaut: Fotos und Videos der Gäste sieht zuerst nur ihr. Ihr könnt sie für eure Gäste freigeben, immer hinter dem Gäste-Passwort, und auf der Feier als Diashow zeigen. Aus der angezeigten Fassung entfernen wir Metadaten wie den Aufnahmeort. Wie das Sammeln per QR-Code funktioniert, steht unter Hochzeitsfotos der Gäste sammeln.
Sprachnachrichten auf einem Gäste-Telefon sind ebenfalls persönliche Daten, und die Stimme ist sehr persönlich. Bei uns hört sie nur das Brautpaar. Die Abschrift macht ein Programm auf unserem eigenen Server, ohne fremden Dienst. Die Rechte an ihren Worten behalten die Gäste; wer sie später etwa in einem Video veröffentlichen will, fragt vorher. Mehr dazu unter Audio-Gästebuch zur Hochzeit.
Die vier häufigsten Fehler
Die Gästeliste steht öffentlich im Netz
Wer zusagt und wer nicht, wer mit wem kommt: Das ist für eure Gäste untereinander interessant, für Suchmaschinen aber nichts. Eine Gästeseite gehört hinter ein Passwort und für Suchmaschinen gesperrt. Wie das geht, steht in unserem Beitrag privat oder öffentlich.
Niemand löscht je etwas
Der eigentliche Dauerschaden. Die Hochzeit ist vorbei, die Daten bleiben. Das Gesetz verlangt das Gegenteil: Daten sollen nur so lange gespeichert werden, „wie es für die Zwecke … erforderlich ist“ (Art. 5 Abs. 1 lit. e DSGVO). Bei einem Abo liegen sie oft so lange beim Anbieter, wie der Vertrag läuft. Fragt vor dem Kauf nach der Löschfrist. Gibt es keine, ist das die Antwort.
Die Allergieliste geht als Rundmail herum
Die Zusagen werden als Tabelle exportiert und an Trauzeugen, Location, Caterer und Fotografen geschickt, alle mit allen Spalten. Jede Kopie ist eine Stelle, an der später niemand mehr löscht. Gebt jedem nur die Spalten, die er braucht.
Die Daten liegen außerhalb Europas
Viele bekannte Anbieter für Hochzeitswebsites sitzen in den USA. Das ist nicht automatisch unzulässig, es macht die Sache aber komplizierter: Die Angaben eurer Gäste gehen in eine andere Rechtsordnung, deren Absicherung gerade wieder vor Gericht steht (siehe unten).
Was euer Anbieter leisten muss
Der Anbieter eurer Hochzeitswebsite verarbeitet die Daten eurer Gäste. Für ihn gilt die DSGVO immer, auch wenn ihr selbst privat handelt. Wer mit Dienstleistern arbeitet, darf das nach der DSGVO nur mit solchen, „die hinreichend Garantien dafür bieten“, dass die Daten geschützt sind (Art. 28 Abs. 1 DSGVO). Für euch heißt das ganz praktisch: Der Anbieter sollte offen sagen können, wo die Daten liegen, wer darauf zugreift, wie sie geschützt sind und wann sie gelöscht werden.
Eine gute Preisseite oder Datenschutzerklärung beantwortet diese Fragen in wenigen Sätzen. Wenn ihr dafür lange suchen müsst oder nur allgemeine Formeln findet, fragt nach. Achtet auch auf kostenlose Stufen: Wer nichts kostet, verdient oft anders, etwa mit Werbung oder Partnerangeboten. Was das für Gästedaten heißt, steht in Hochzeitswebsite kostenlos oder bezahlt?. Die Prüfliste weiter unten fasst alles zusammen.
Gäste informieren: ein Satz am Formular, eine Erklärung im Fuß
Wer Daten erhebt, muss die betroffenen Personen „zum Zeitpunkt der Erhebung dieser Daten“ informieren, unter anderem darüber, wer verantwortlich ist und wofür die Daten genutzt werden (Art. 13 Abs. 1 DSGVO). Auf einer Hochzeitswebsite ist das unkompliziert: ein kurzer Satz direkt am Formular und eine Datenschutzerklärung, die von jeder Seite aus erreichbar ist.
Beispiel für den Satz am Formular: „Eure Angaben nutzen wir nur für die Planung unserer Hochzeit und geben Essenswünsche und Allergien an unseren Caterer weiter. Drei Monate nach der Hochzeit werden sie gelöscht.“
Bei Sinneswert ist für jede Gästeseite eine Datenschutzerklärung zu unserer Verarbeitung enthalten, ebenso ein Impressum. Auch die Anmeldeseite vor einer passwortgeschützten Hochzeitsseite verlinkt beides.
Wenn ein Gast Auskunft oder Löschung verlangt
Es kommt selten vor, aber es kann passieren: Ein Gast möchte wissen, was über ihn gespeichert ist, oder bittet um Löschung, etwa weil er doch nicht kommt. Die DSGVO kennt dafür das Recht, dass Daten „unverzüglich gelöscht werden“, wenn sie nicht mehr gebraucht werden oder die Einwilligung zurückgezogen wird (Art. 17 Abs. 1 DSGVO).
Für die Antwort gibt es eine Frist: „unverzüglich, in jedem Fall aber innerhalb eines Monats nach Eingang des Antrags“ (Art. 12 Abs. 3 DSGVO). Für eine Hochzeit heißt das ganz einfach: den Eintrag aus der Gästeliste entfernen, auch aus heruntergeladenen Tabellen, aus dem Sitzplan und aus der Liste für den Caterer, und dem Gast kurz Bescheid geben. Wer Kopien der Gästeliste möglichst sparsam verteilt, hat hier weniger zu tun.
Cookies und fremde Dienste: weniger ist rechtlich sicherer
Ein Cookie-Banner braucht eine Website, wenn sie auf dem Gerät der Besucher Informationen speichert oder ausliest, die nicht unbedingt nötig sind. Das ist laut Gesetz „nur zulässig, wenn der Endnutzer … eingewilligt hat“ (§ 25 Abs. 1 TDDDG). Typische Auslöser sind Statistikdienste, Werbung und eingebettete Inhalte fremder Anbieter.
Auch ohne Cookies können fremde Dienste Daten weitergeben. Lädt eine Seite Schriften direkt von Google, geht dabei die IP-Adresse der Besucher an Google. Das Landgericht München hat einem Besucher dafür 2022 100 Euro Schadensersatz zugesprochen (LG München I, 20.01.2022, Az. 3 O 17493/20).
Unsere Gästeseiten laden keine Schriften, keine Statistik und keine Werbung von fremden Servern. Eine Ausnahme gibt es, und wir nennen sie offen: Vor dem Zusageformular und der Anmeldung steht eine unsichtbare Spamprüfung von Cloudflare. Sie bekommt die IP-Adresse und technische Angaben zum Browser, nie den Inhalt des Formulars, und setzt kein Cookie zur Wiedererkennung. Beschrieben ist das in unserer Datenschutzerklärung.
Anbieter aus den USA: erlaubt, aber nicht endgültig geklärt
Für Datenübermittlungen in die USA gilt seit Juli 2023 ein Abkommen zwischen der EU und den USA, das EU-US Data Privacy Framework. Das Gericht der Europäischen Union hat eine Klage dagegen am 3. September 2025 abgewiesen (Heuking, Fachbeitrag zum Urteil T-553/23). Der Kläger hat am 31. Oktober 2025 Rechtsmittel beim Europäischen Gerichtshof eingelegt (Rechtssache C-703/25 P); ein Urteil war bei unserer Prüfung am 31. Oktober 2026 nicht bekannt (Digital Policy Alert).
Für euch heißt das: Ein Anbieter aus den USA ist derzeit nicht verboten, sofern er dem Abkommen beigetreten ist oder andere anerkannte Garantien nutzt. Die Lage kann sich aber ändern, wie schon zweimal zuvor bei den Vorgängerabkommen. Liegen die Gästedaten in Deutschland oder der EU und gehen keine Inhalte an Dienste aus den USA, betrifft euch diese Frage kaum. Bei uns geht allein für die Spamprüfung die IP-Adresse an Cloudflare, ein Unternehmen aus den USA.
Wie wir es handhaben
Wir haben das nicht als Einstellung gebaut, die jemand umlegen kann, sondern fest verdrahtet.
| Punkt | Wie es bei uns ist |
|---|---|
| Wo die Daten liegen | auf unserem Server in Deutschland. Mails an euch verschickt ein Versanddienst mit Sitz in Frankreich, also in der EU; Allergien stehen nie darin. Vor dem Zusageformular prüft Cloudflare, ob ein Mensch absendet, und bekommt dafür die IP-Adresse, nie den Inhalt |
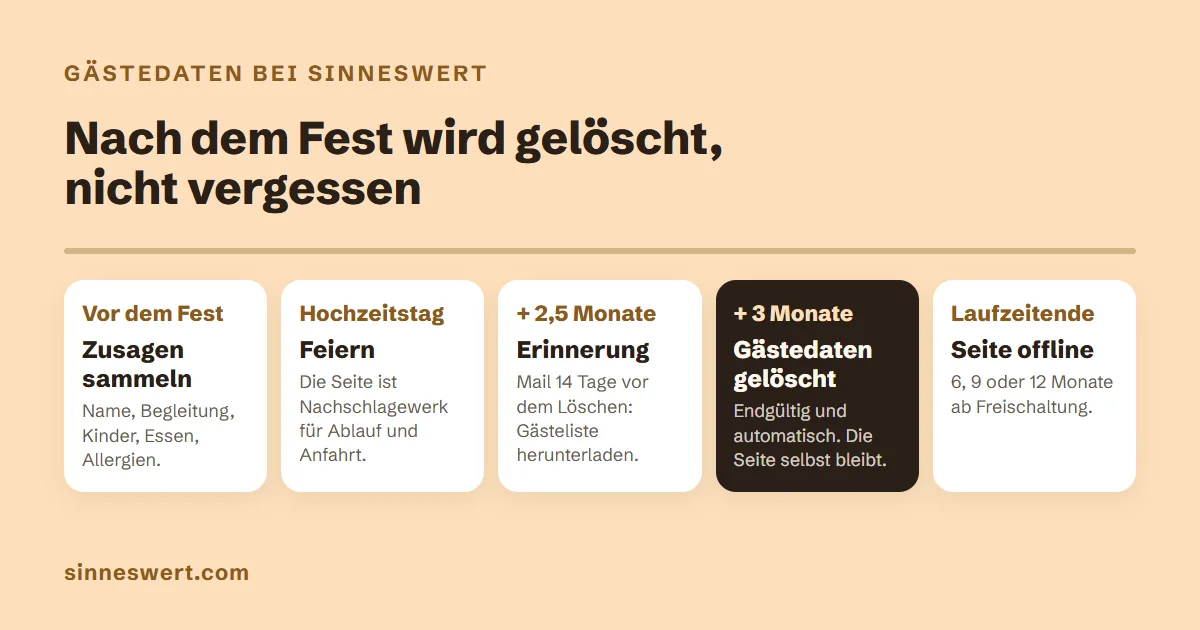
| Löschung der Gästedaten | drei Monate nach eurer Hochzeit, fest eingebaut, auch für Fotos, Sprachnachrichten und Herzen der Gäste |
| Kostenlos testen, ohne Kauf | Website mit allen Zusagen, Fotos und Nachrichten wird 28 Tage nach dem Onlinegang gelöscht (14 Tage Test, 14 Tage Pause) |
| Laufzeit der Seite | bis 1, 6 oder 12 Monate nach der Hochzeit je nach Paket (höchstens 24 Monate), danach endet sie von selbst; eine Verlängerung verlängert die Seite, nicht die Speicherung der Zusagen |
| Allergien | verschlüsselt gespeichert, nur in eurem Bereich und eurer Caterer-Tabelle |
| Werbung, Statistik, Tracking auf den Gästeseiten | nichts davon. Gelesen wird nur, was die Spamprüfung zum Schutz der Formulare braucht, deshalb kein Einwilligungsfenster |
| Zugriff von außen | Gästeseiten sind für Suchmaschinen gesperrt und können ein Passwort tragen |
| Serverprotokolle | nach 14 Tagen automatisch gelöscht |
Die drei Monate sind bewusst kürzer als die Laufzeit der Seite. Die Zusagen braucht ihr für die Planung und die Wochen danach, etwa für Dankeskarten. Danach braucht sie niemand mehr, also sind sie weg. Wer erst ausprobieren möchte, kann die Hochzeitswebsite 14 Tage kostenlos testen, auch schon mit den Gästen; ohne Kauf wird sie danach mit allen Gästedaten gelöscht.
Prüfliste vor dem Kauf
Egal, für wen ihr euch entscheidet. Stellt diese Fragen vor dem Kauf, die Antworten sagen mehr als jede Werbeseite. Einen Überblick über Preise und Laufzeiten verschiedener Anbieter gibt unser Anbieter-Vergleich.
- In welchem Land steht der Server, auf dem die Daten unserer Gäste liegen?
- Wann werden diese Daten gelöscht, und passiert das von selbst?
- Können wir die Gästeseite mit einem Passwort schützen und für Suchmaschinen sperren?
- Hat das Allergiefeld einen Hinweis und eine Zustimmung?
- Sehen Gäste im Sitzplan nur ihren Tisch, oder alle Namen?
- Sehen andere Gäste Fotos erst, wenn wir sie freigeben?
- Gibt es Werbung, Tracking oder einen Cookie-Banner auf der Gästeseite?
- Was passiert mit den Daten, wenn wir kündigen, nicht kaufen oder die Laufzeit endet?
Diese Seite erklärt, wie wir es handhaben, und ersetzt keine Rechtsberatung. Was ihr mit den Daten eurer Gäste außerhalb unserer Seite macht, etwa mit heruntergeladenen Listen, liegt in eurer Hand.
Häufige Fragen
Ist eine Hochzeitswebsite mit Zusageformular DSGVO-konform?
Sie kann es sein. Entscheidend sind vier Punkte: wo die Daten liegen, wer außer euch darauf zugreifen kann, ob es eine Datenschutzerklärung gibt und wann die Daten wieder gelöscht werden. Ein Zusageformular allein ist unproblematisch, ein Formular ohne Löschfrist nicht.
Gilt die DSGVO überhaupt für ein Brautpaar?
Für euch als Paar greift oft die Ausnahme für ausschließlich persönliche oder familiäre Tätigkeiten, solange die Seite im Kreis der Gäste bleibt. Stellt ihr Angaben über Gäste offen für jeden ins Netz, fällt diese Ausnahme nach der Rechtsprechung des Europäischen Gerichtshofs weg. Für den Anbieter, der euch die Website bereitstellt, gilt die DSGVO in jedem Fall voll.
Sind Allergieangaben besonders geschützt?
Ja. Eine Allergie ist eine Gesundheitsangabe und fällt damit unter Artikel 9 der DSGVO, die besonderen Kategorien personenbezogener Daten. Solche Angaben gehören nicht in eine WhatsApp-Gruppe und nicht auf einen Server ohne klare Löschfrist. Warum eine Gruppe für Zusagen ohnehin wenig taugt, steht unter WhatsApp-Gruppe oder Hochzeitswebsite?.
Wo liegen die Daten bei Sinneswert?
Gespeichert werden sie auf unserem Server in Deutschland. Mails an das Paar verschickt ein Versanddienst mit Sitz in Frankreich; Allergieangaben stehen nie in diesen Mails. Vor dem Zusageformular bekommt Cloudflare für die Spamprüfung die IP-Adresse, nie den Inhalt.
Wann werden die Gästedaten gelöscht?
Drei Monate nach der Hochzeit, auch wenn die Seite verlängert wird. Das ist fest eingebaut und keine Einstellung, die jemand vergessen kann. Wird eine kostenlos getestete Website nicht gekauft, löschen wir sie mit allen Gästedaten 28 Tage nachdem sie online gegangen ist.
Was tun, wenn ein Gast Auskunft oder Löschung verlangt?
Zeitnah antworten. Die DSGVO verlangt eine Antwort unverzüglich, spätestens innerhalb eines Monats. Bei einer Hochzeit heißt das: den Eintrag aus der Gästeliste und aus allen Kopien entfernen, etwa aus der Caterer-Liste, und dem Gast kurz Bescheid geben.
Dürfen wir Fotos unserer Gäste auf die Hochzeitswebsite stellen?
Mit ihrem Einverständnis ja. Bildnisse dürfen nach § 22 Kunsturhebergesetz grundsätzlich nur mit Einwilligung der Abgebildeten verbreitet werden. Hinter einem Gäste-Passwort ist das Risiko deutlich kleiner als offen im Netz; das Einverständnis der Abgebildeten braucht ihr trotzdem.
Braucht eine Hochzeitswebsite einen Cookie-Banner?
Nur, wenn sie Informationen auf den Geräten der Gäste speichert oder ausliest, die für die Seite nicht unbedingt nötig sind, etwa für Statistik oder Werbung. Unsere Gästeseiten tun das nicht; die Spamprüfung vor dem Formular dient allein dem Schutz vor Missbrauch.
Quellen
- Datenschutz-Grundverordnung: Erwägungsgrund 18, Art. 2, Art. 4, Art. 5, Art. 9, Art. 12, Art. 13, Art. 17, Art. 28. dsgvo-gesetz.de, abgerufen am 31.10.2026
- Gesetz betreffend das Urheberrecht an Werken der bildenden Künste und der Photographie (KUG), § 22. gesetze-im-internet.de
- Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz, § 25. gesetze-im-internet.de
- EuGH, Urteil vom 06.11.2003, C-101/01 (Lindqvist), Zusammenfassung von Thomas Helbing. thomashelbing.com
- Universität Regensburg: EuGH entscheidet, auch indirekte Angaben können unter besondere Kategorien personenbezogener Daten fallen (C-184/20, Urteil vom 01.08.2022), 12.06.2023. uni-regensburg.de
- LG München I, Urteil vom 20.01.2022, Az. 3 O 17493/20, zusammengefasst von der IHK. ihk.de
- Heuking: EuG bestätigt Wirksamkeit des EU-US Data Privacy Framework (T-553/23, 03.09.2025). heuking.de
- Digital Policy Alert: Latombe legt Rechtsmittel gegen die Abweisung ein (C-703/25 P, 31.10.2025). digitalpolicyalert.org, Stand geprüft am 31.10.2026
- Sinneswert: Datenschutzerklärung für Hochzeitsseiten. sinneswert.com/datenschutz/
Daten in Deutschland, Löschung inklusive
Server in Deutschland, Gästedaten drei Monate nach der Hochzeit gelöscht, keine Werbung, kein Tracking auf den Gästeseiten. Ab 199 € einmalig.